 15827631206

行业动态 更多+
联系我们 / CONTACT
USG6625F 典型配置:外网隔离、内网 VLAN 访问控制、日志导出
华为 USG6625F 是一款企业级下一代防火墙(NGFW),支持丰富的安全策略、VLAN 划分、访问控制、日志审计等功能。以下是一个典型配置场景,涵盖:
外网隔离(禁止内网主动访问外网,或仅允许特定业务访问)
内网 VLAN 间访问控制
日志导出至日志服务器(如 Syslog)
一、网络拓扑简述(假设)
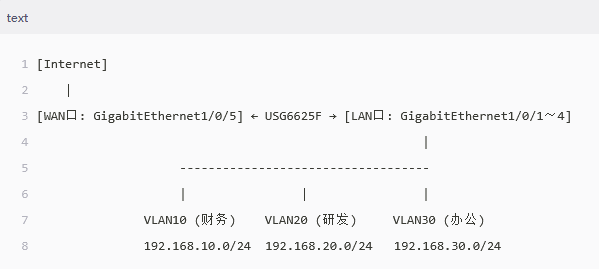
目标:
内网用户默认不能访问外网(严格隔离)
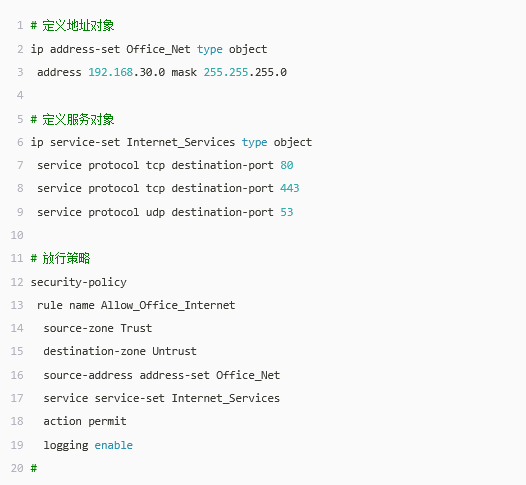
允许办公网(VLAN30)访问外网(HTTP/HTTPS/DNS)
禁止 VLAN10 与 VLAN20 互访;VLAN30 可访问 VLAN20 的部分服务(如 192.168.20.10 的 80 端口)
所有安全策略日志发送到日志服务器
192.168.30.100
二、基础配置步骤(命令行 CLI 示例)
注:以下为简化 CLI 配置,实际部署需结合 Web 管理界面或完整安全策略。
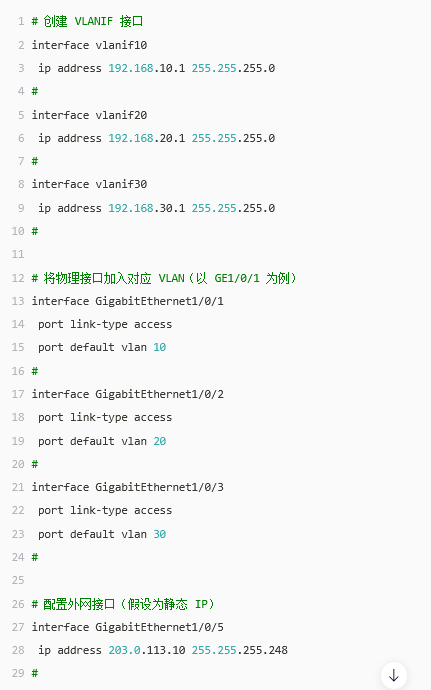
1. 接口与 VLAN 配置
2. 安全区域划分
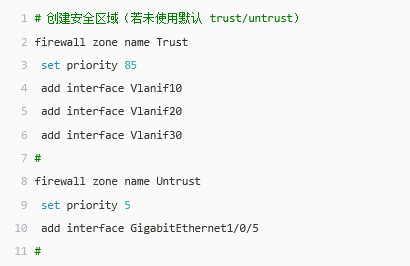
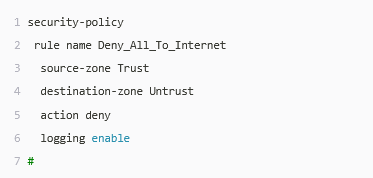
3. 访问控制策略(ACL + Security Policy)
(1) 禁止所有内网访问外网(默认拒绝)
(2) 允许办公网(VLAN30)访问外网特定服务
(3) 控制 VLAN 间互访
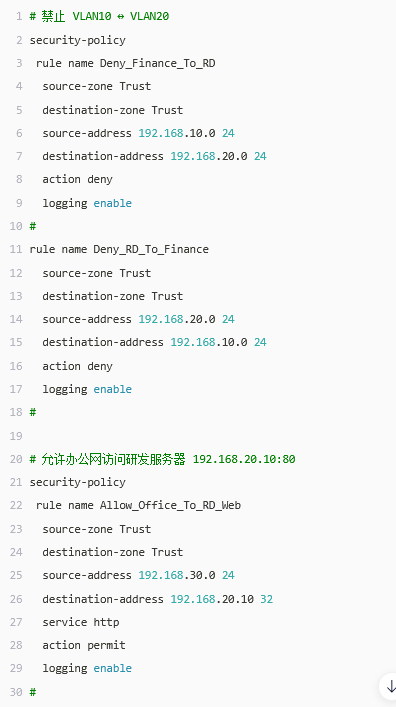
注意:USG 默认 同安全区域内流量默认放行,因此必须显式配置 inter-zone policy 或启用
detect internal并使用策略控制内部互访。
建议在系统视图下开启内部流量检测:
firewall detect internal
4. 日志导出配置(Syslog)
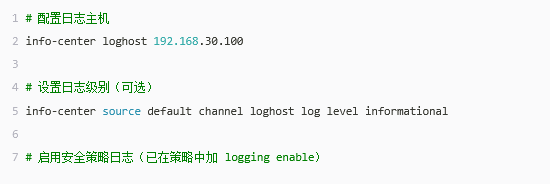
确保日志服务器(如 rsyslog、ELK、Splunk)监听 UDP 514 端口,并能接收来自防火墙的日志。
三、验证与维护
查看会话:
display firewall session table查看策略命中:
display security-policy rule all测试连通性:从各 VLAN 终端 ping / curl 外网或跨 VLAN 服务
检查日志服务器是否收到日志
四、注意事项
默认策略:USG 默认 Trust → Untrust 允许(取决于版本),务必显式配置拒绝规则。
NAT 配置:若需上网,还需配置源 NAT(本例因“外网隔离”未启用 NAT)。
日志格式:可通过
info-center syslog packet-format traditional调整格式兼容性。高可用:生产环境建议配置双机热备(HRP)。